La cybersécurité attire parce qu’elle recrute. Avec plus de 15 000 postes à pourvoir d’ici 2030 selon les estimations du secteur, et un chiffre d’affaires qui dépasse les 10 milliards d’euros en France, difficile de passer à côté. Mais avant de viser un poste de pentesteur ou de responsable SOC, il faut accepter une réalité : personne ne devient expert en cybersécurité sans maîtriser d’abord les bases de l’informatique, des réseaux et des systèmes. Ce socle commun, c’est ce qui permet ensuite de choisir une spécialisation sans se tromper.
Quels sont les prérequis techniques indispensables ?
Avant de parler de pare-feu ou de chiffrement, il faut comprendre comment fonctionne un ordinateur, un serveur et un réseau. Les formations en cybersécurité, qu’elles soient en ligne ou en présentiel, partent toutes du même constat : sans bases solides en systèmes d’exploitation, en protocoles réseau et en programmation, les concepts avancés restent abstraits.
Systèmes d’exploitation : Windows et Linux en priorité
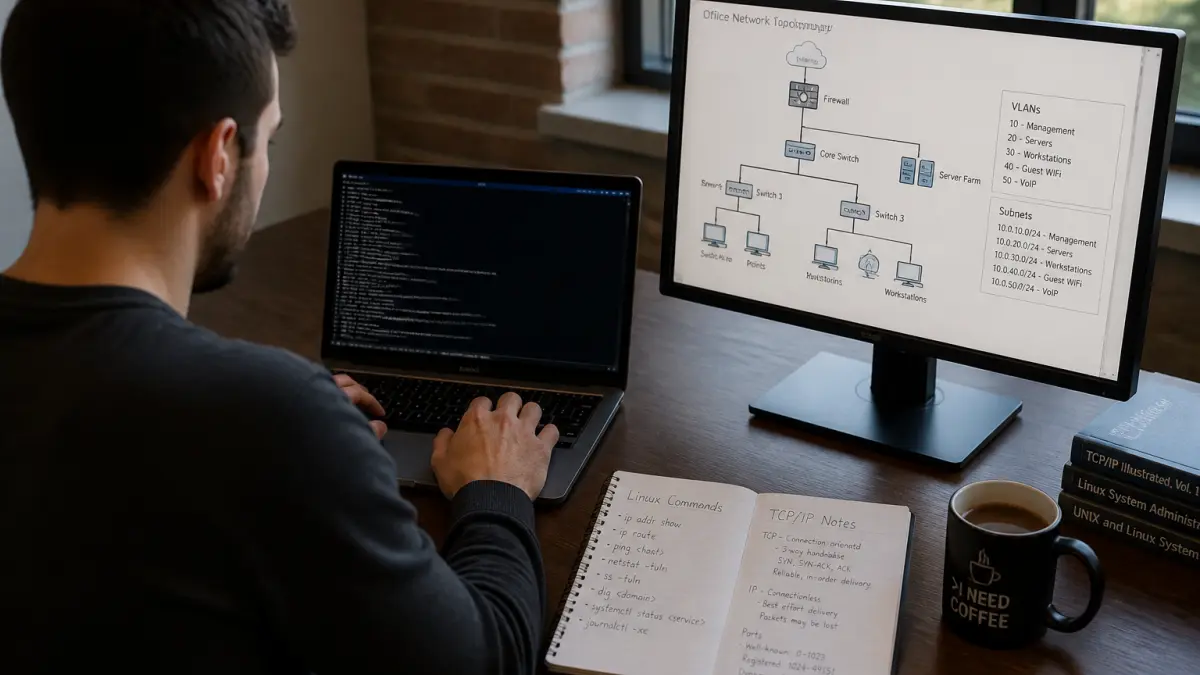
Un professionnel de la cybersécurité passe son temps à naviguer entre des environnements Windows et Linux. Sous Linux, la ligne de commande est un passage obligé : savoir manipuler Bash, lire des logs, configurer des droits d’accès ou analyser des processus fait partie du quotidien. Windows n’est pas en reste, notamment pour tout ce qui touche à l’administration Active Directory, aux permissions NTFS ou à la gestion des politiques de sécurité. La plupart des formations débutent par des modules dédiés à ces deux systèmes, et c’est un bon indicateur de sérieux.
Réseaux et protocoles : le langage commun
Comprendre TCP/IP, le routage, les ports, les couches OSI, c’est comme savoir lire avant d’écrire un roman. Les attaques réseau exploitent des failles de protocoles : un déni de service (DoS) cible une vulnérabilité de couche transport, un phishing utilise le protocole SMTP. Sans une maîtrise de ces bases, difficile de détecter une intrusion ou de configurer un pare-feu correctement. Les formations solides consacrent au moins un module complet à la mise en pratique : analyser un trafic avec Wireshark, monter un petit réseau virtualisé, tester des règles de filtrage.
Programmation : Python et Java pour automatiser et analyser
On n’attend pas d’un débutant qu’il soit développeur, mais savoir coder un script en Python pour automatiser une analyse de logs ou écrire un petit outil de test est un atout majeur. Java est aussi fréquent dans les environnements d’entreprise. La programmation permet de comprendre comment un code malveillant peut s’exécuter, comment une injection SQL fonctionne, ou comment automatiser une réponse à incident. Les formations qui intègrent des exercices de codage dès les premiers mois préparent mieux aux métiers techniques.
Les trois piliers d’une formation en cybersécurité
Quel que soit le parcours choisi – université, école d’ingénieurs, formation en ligne ou alternance – le contenu se structure autour de trois grands axes. Les connaître permet de vérifier qu’une formation ne passe pas à côté de l’essentiel.
| Axe | Objectif | Exemples de compétences acquises |
|---|---|---|
| Prévention | Mettre en place des barrières avant l’attaque | Configuration de pare-feu, gestion des accès, chiffrement, politiques de mots de passe |
| Détection | Identifier une intrusion en temps réel ou a posteriori | Analyse de logs, supervision SOC, détection d’anomalies réseau |
| Réaction | Contenir et analyser une attaque, restaurer les systèmes | Forensique, réponse à incident, collecte de preuves numériques |
Une formation complète ne se limite pas à la théorie. Elle propose des mises en situation : simulation d’attaque, analyse de logs réels, exercices de chiffrement. C’est ce qui fait la différence entre un cours qui reste abstrait et un apprentissage directement applicable en entreprise.
Comment choisir sa spécialisation sans se tromper ?
L’ANSSI recense plus de 20 métiers de la cybersécurité, répartis en quatre grandes familles. Avant de se spécialiser, il est utile de comprendre ce que chaque voie implique comme compétences et comme quotidien.
- Gestion et pilotage : responsable RSSI, directeur cybersécurité. Ces postes demandent une vision globale et des compétences en management. On y vient souvent après plusieurs années d’expérience technique.
- Conception et maintien de systèmes sécurisés : architecte cybersécurité, cryptologue, auditeur. Le travail est technique, avec une forte composante de conception et de test.
- Gestion des incidents et des crises : analyste SOC, responsable CSIRT. On est dans l’urgence, la réaction, l’analyse forensique. Ces métiers exigent une bonne résistance au stress.
- Conseil, services et recherche : pentesteur, consultant, chercheur en sécurité. Le profil est plus orienté expertise pointue et veille technologique.
Une erreur fréquente est de vouloir devenir pentesteur parce que « ça fait hacker ». En réalité, ce métier demande une connaissance très fine des systèmes et des réseaux, et beaucoup de rigueur. Avant de se lancer, il est conseillé de passer par une formation data analyst ou un parcours généraliste en informatique pour acquérir les bases. La spécialisation viendra après, quand on sait ce qu’on préfère : le code, le réseau, la gestion de crise ou l’audit.
Les certifications professionnelles : un accélérateur de carrière
Au-delà du diplôme, les certifications sont très regardées par les recruteurs. Les plus reconnues sur le marché mondial sont le CISSP (gestion de la sécurité), le CISA (audit), le CEH (ethical hacking) et la certification ISO 27001 Lead Implementer. Ces certifications ne sont pas accessibles aux débutants : elles demandent plusieurs années d’expérience ou une formation poussée. Mais les connaître dès le départ permet de viser juste dans son parcours.
Pour un profil junior, des certifications d’entrée de gamme comme le Security+ de CompTIA ou des certificats de MOOC (Coursera, OpenClassrooms) peuvent servir de premier pas. Ils ne remplacent pas un diplôme mais montrent une motivation et une capacité à se former en autonomie.
Les erreurs à éviter quand on débute
La première erreur, c’est de vouloir aller trop vite. Beaucoup de débutants sautent les bases des réseaux et des systèmes pour se lancer directement dans des cours de pentest ou de cryptographie. Résultat : ils butent sur des concepts qu’ils ne maîtrisent pas et abandonnent. Mieux vaut passer six mois à bien comprendre TCP/IP, Linux et Python que de survoler dix sujets sans les maîtriser.
Deuxième erreur : négliger la pratique. La cybersécurité ne s’apprend pas dans les livres. Il faut installer des machines virtuelles, monter un petit réseau chez soi, participer à des plateformes comme TryHackMe ou Root Me. Les formations qui ne proposent pas de laboratoires pratiques sont à éviter.
Troisième erreur : ignorer les métiers connexes. La cybersécurité, ce n’est pas que du technique. Le risk management, la conformité RGPD, la sensibilisation des utilisateurs sont des débouchés réels, souvent moins connus mais tout aussi porteurs. Avant de se spécialiser, il est utile d’explorer ces facettes pour ne pas passer à côté d’une voie qui correspond mieux à son profil.
Combien coûte une formation et comment la financer ?
Les prix varient énormément. Un MOOC gratuit peut suffire pour découvrir le domaine. Une formation certifiante en ligne coûte entre 500 et 3 000 euros selon la durée et le niveau. Un mastère spécialisé en école d’ingénieurs peut atteindre 8 000 à 15 000 euros l’année. L’alternance reste le meilleur rapport qualité-prix : elle permet de se former gratuitement tout en étant rémunéré, et l’expérience en entreprise est un atout décisif pour l’emploi.
Pour les salariés en reconversion, le CPF (Compte Personnel de Formation) peut financer tout ou partie d’une formation. Certains organismes sont certifiés Qualiopi, ce qui ouvre droit à ces financements. Il faut vérifier ce point avant de s’inscrire.
Quelles perspectives après une formation en cybersécurité ?
Le marché de l’emploi est porteur. L’État prévoit la création de 35 000 postes d’ici 2025 dans le secteur. Les profils les plus recherchés sont les analystes SOC, les experts en sécurité cloud, les pentesteurs et les RSSI. Les salaires de départ pour un bac+5 se situent entre 35 000 et 45 000 euros bruts annuels, avec une progression rapide.
Mais attention : la cybersécurité est un domaine où il faut se former en continu. Les menaces évoluent, les technologies changent. Ce n’est pas une filière où l’on apprend une fois pour toutes. Si vous n’aimez pas lire des blogs techniques, suivre des conférences ou passer des certifications régulièrement, mieux vaut le savoir avant de vous engager.
Pour ceux qui hésitent encore, une bonne approche consiste à commencer par une formation courte et généraliste, par exemple un MOOC d’introduction à la cybersécurité. Cela permet de vérifier si le sujet vous passionne vraiment, sans investissement financier lourd. Ensuite, si l’intérêt est là, vous pourrez choisir une spécialisation en connaissance de cause. Et si vous vous demandez quelles carrières s’ouvrent après une formation en cybersécurité, sachez que les débouchés sont nombreux, du consultant au responsable de la sécurité des systèmes d’information.
Le vrai conseil, en fin de compte : ne choisissez pas une spécialisation parce qu’elle est à la mode. Choisissez-la parce que vous avez pris le temps de maîtriser les bases, que vous savez ce qui vous plaît vraiment, et que vous êtes prêt à apprendre tous les jours. C’est ça, la clé pour durer dans ce métier.